Domain bindestriche.de kaufen?
Wir ziehen mit dem Projekt
bindestriche.de um.
Sind Sie am Kauf der Domain
bindestriche.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bindestriche.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Velleman VTTEST11 Leitungssucher Unterbrechung\r\nNetzwerktester: mit Tongenerator und Prüfspitze\r\nMethode: verwenden Sie den Tongenerator und die Prüfspitze um herauszufinden, ob eine Leitung unterbrochen ist oder nicht und wo sich diese Unterbrechung befindet\r\nSignalanzeige in 3 Modi: Lampe (L), Lautsprecher (Sp) oder beides (S&L)\r\nTongenerator-Ausgang: \'single\' (900Hz) oder \'dual\' (900 - 1000Hz)\r\ngeliefert mit : Tragetasche\r\nTongenerator:\r\nBetriebsspannung: DC 9V ±15% (Batterie nicht mitgeliefert)\r\nBetriebsstrom: 10mA (unterbrochen) / 20mA (ununterbrochen)\r\nAusgangswellenform: quadratisch ±10Vpp\r\n\'single\' Audiofrequenz: ±900Hz\r\n\'dual\' Audiofrequenz: ±900Hz - 1000Hz\r\nAbmessungen: 115 x 62 x 27mm\r\nGewicht: ±130g\r\nPrüfspitze:\r\nBetriebsspannung: DC 9V ±15% (Batterie nicht mitgeliefert)\r\nBetriebsstrom: 25mA (L) / 80mA (max. SP Lautstärke) / 100mA (max S&L Lautstärke)\r\nmax. Empfangsempfindlichkeit: > 30mV\r\nmax. Ausgangslautstärke: ±120dB\r\nAbmessungen: 205 x 40 x 38mm\r\nGewicht: ±80g\r\n\r\n Hauptmerkmale \r\n \r\n Technische Details \r\n Unterstützte Steckverbinder RJ-11 \r\n Produktfarbe Weiß \r\n \r\n Energie \r\n Arbeitsspannung 9 V \r\n \r\n Gewicht & Abmessungen \r\n Abmessungen (BxTxH) 205 x 40 x 38 mm \r\n67,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Siemens 8US19981AA10 Verbindungselement Verbindungselement 50 St.Verbindungselement Sammelschienensystem 8US für den Aufbau von Schutzgeräten wie Sicherungslasttrennschalter und Leistungsschalter - sicher, platzsparend, übersichtlich. Der Einsatz der Siemens Sammelschienensysteme 8US bietet vielfältige Möglichkeiten zur Installation von schienenadaptierbaren Anschluss-, Schalt- und Installationsgeräten. Durch die platzsparende Modulbauweise und Schnellmontage-Kontaktierung ist eine wirtschaftliche elektrotechnische Bestückung im heutigen Installationsverteilerbau sichergestellt. Die Montage erfolgt auf Längsholmen, der Schienenabstand beträgt 60 mm. Die Siemens Sammelschienensysteme 8US zeichnen sich vor allem aus durch: 1. Mechanische Befestigung und elektrische Kontaktierung in einem Arbeitsgang. 2. Weltweite Zulassung und somit weltweite Einsatzmöglichkeiten im Maschinen- und Anlagenbau. 3. Einfaches Auswechseln von Einzelgeräten oder ganzen Kombinationen. 4. Montagezeitersparnis und Kostenreduzierung durch fertig montierte Verbraucherzweige. 5. Hohe Betriebssicherheit durch fingersichere Abdeckung der Adapter und Geräteträger. 6. Große Bandbreite an einsetzbaren Sammelschienen für eine einfache Anpassung an Stromstärken bis 1.600 A. Siemens bietet für die sichere, effiziente elektrische Infrastruktur in Gebäuden und Industrie ein durchgängiges Portfolio an Schutz-, Schalt-, Mess- und Überwachungsgeräten, Installationsverteilern sowie Schaltern und Steckdosen.40,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
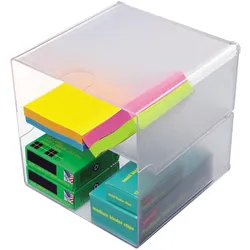
Deflecto, Dokumentenablage, TrennungDie Schubladenbox "Trennung" von Deflecto bietet eine innovative Lösung zur Organisation Ihres Arbeitsplatzes. Sie ermöglicht es, den verfügbaren Raum optimal zu nutzen und eine individuelle Arbeitsplatzgestaltung zu realisieren. Mit einem modernen und flexiblen Design können Sie aus einer Vielzahl von modularen Einheiten wählen, die sich mühelos miteinander verbinden lassen. Die mitgelieferten Metallklammern sorgen für eine einfache und stabile Verbindung der einzelnen Komponenten. Diese Schubladenbox ist nicht nur funktional, sondern auch ästhetisch ansprechend, was sie zu einer idealen Wahl für jedes Büro oder Homeoffice macht. - Modulares System für individuelle Anpassung - Einfache Verbindung durch Metallklammern - Transparentes Design für Übersichtlichkeit.129,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Monkey Link Akkupack-Verbindung (10000 mAh), Powerbank, SchwarzDer MonkeyLink Battery Pack Connect ist eine innovative Powerbank mit einer Kapazität von 10.000 mAh, die speziell für Fahrradzubehör entwickelt wurde. Diese Powerbank ist mit dem ML-Connect Beleuchtungssystem kompatibel und bietet eine kabellose Stromlösung, die eine zuverlässige Energieversorgung für Fahrradlichter und anderes Zubehör gewährleistet. Der integrierte ML-Adapter ermöglicht eine nahtlose Verbindung zu den proprietären Beleuchtungssystemen von MonkeyLink. Mit einem USB-C Anschluss bietet die Powerbank vielseitige Lademöglichkeiten, sowohl für sich selbst als auch für andere USB-kompatible Geräte. Das kompakte und leichte Design ist ideal für die Montage am Fahrrad, während das robuste Gehäuse für die typischen Bedingungen beim Radfahren ausgelegt ist. Die Powerbank arbeitet effizient in verschiedenen Temperaturbereichen und sorgt für eine konstante Leistung, selbst unter schwierigen Bedingungen. Das intelligente Energiemanagement optimiert die Energieverteilung und sorgt dafür, dass die Powerbank stets bereit ist, wenn sie benötigt wird. - 10.000 mAh Kapazität für verlängerte Betriebszeiten - Integrierter ML-Adapter für nahtlose Kompatibilität - USB-C Anschluss für vielseitige Lademöglichkeiten - Robustes Gehäuse für Fahrradbedingungen.118,76 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Velleman VTTEST11 Leitungssucher Unterbrechung\r\nNetzwerktester: mit Tongenerator und Prüfspitze\r\nMethode: verwenden Sie den Tongenerator und die Prüfspitze um herauszufinden, ob eine Leitung unterbrochen ist oder nicht und wo sich diese Unterbrechung befindet\r\nSignalanzeige in 3 Modi: Lampe (L), Lautsprecher (Sp) oder beides (S&L)\r\nTongenerator-Ausgang: \'single\' (900Hz) oder \'dual\' (900 - 1000Hz)\r\ngeliefert mit : Tragetasche\r\nTongenerator:\r\nBetriebsspannung: DC 9V ±15% (Batterie nicht mitgeliefert)\r\nBetriebsstrom: 10mA (unterbrochen) / 20mA (ununterbrochen)\r\nAusgangswellenform: quadratisch ±10Vpp\r\n\'single\' Audiofrequenz: ±900Hz\r\n\'dual\' Audiofrequenz: ±900Hz - 1000Hz\r\nAbmessungen: 115 x 62 x 27mm\r\nGewicht: ±130g\r\nPrüfspitze:\r\nBetriebsspannung: DC 9V ±15% (Batterie nicht mitgeliefert)\r\nBetriebsstrom: 25mA (L) / 80mA (max. SP Lautstärke) / 100mA (max S&L Lautstärke)\r\nmax. Empfangsempfindlichkeit: > 30mV\r\nmax. Ausgangslautstärke: ±120dB\r\nAbmessungen: 205 x 40 x 38mm\r\nGewicht: ±80g\r\n\r\n Hauptmerkmale \r\n \r\n Technische Details \r\n Unterstützte Steckverbinder RJ-11 \r\n Produktfarbe Weiß \r\n \r\n Energie \r\n Arbeitsspannung 9 V \r\n \r\n Gewicht & Abmessungen \r\n Abmessungen (BxTxH) 205 x 40 x 38 mm \r\n67,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Siemens 8US19981AA10 Verbindungselement Verbindungselement 50 St.Verbindungselement Sammelschienensystem 8US für den Aufbau von Schutzgeräten wie Sicherungslasttrennschalter und Leistungsschalter - sicher, platzsparend, übersichtlich. Der Einsatz der Siemens Sammelschienensysteme 8US bietet vielfältige Möglichkeiten zur Installation von schienenadaptierbaren Anschluss-, Schalt- und Installationsgeräten. Durch die platzsparende Modulbauweise und Schnellmontage-Kontaktierung ist eine wirtschaftliche elektrotechnische Bestückung im heutigen Installationsverteilerbau sichergestellt. Die Montage erfolgt auf Längsholmen, der Schienenabstand beträgt 60 mm. Die Siemens Sammelschienensysteme 8US zeichnen sich vor allem aus durch: 1. Mechanische Befestigung und elektrische Kontaktierung in einem Arbeitsgang. 2. Weltweite Zulassung und somit weltweite Einsatzmöglichkeiten im Maschinen- und Anlagenbau. 3. Einfaches Auswechseln von Einzelgeräten oder ganzen Kombinationen. 4. Montagezeitersparnis und Kostenreduzierung durch fertig montierte Verbraucherzweige. 5. Hohe Betriebssicherheit durch fingersichere Abdeckung der Adapter und Geräteträger. 6. Große Bandbreite an einsetzbaren Sammelschienen für eine einfache Anpassung an Stromstärken bis 1.600 A. Siemens bietet für die sichere, effiziente elektrische Infrastruktur in Gebäuden und Industrie ein durchgängiges Portfolio an Schutz-, Schalt-, Mess- und Überwachungsgeräten, Installationsverteilern sowie Schaltern und Steckdosen.40,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Deflecto, Dokumentenablage, TrennungDie Schubladenbox "Trennung" von Deflecto bietet eine innovative Lösung zur Organisation Ihres Arbeitsplatzes. Sie ermöglicht es, den verfügbaren Raum optimal zu nutzen und eine individuelle Arbeitsplatzgestaltung zu realisieren. Mit einem modernen und flexiblen Design können Sie aus einer Vielzahl von modularen Einheiten wählen, die sich mühelos miteinander verbinden lassen. Die mitgelieferten Metallklammern sorgen für eine einfache und stabile Verbindung der einzelnen Komponenten. Diese Schubladenbox ist nicht nur funktional, sondern auch ästhetisch ansprechend, was sie zu einer idealen Wahl für jedes Büro oder Homeoffice macht. - Modulares System für individuelle Anpassung - Einfache Verbindung durch Metallklammern - Transparentes Design für Übersichtlichkeit.129,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schneider Electric 5590112 Verbindungselement Verbindungselement 1 St.Verbindungsstück INKA, Laenge:40, Aluminium pressblank TYP: INKA-SSA AP. Klemme zum Verbinden und Erden des Installationskanalunterteils. Wird in den Verbindungsschlitzen des Installationskanals angebracht. Material: Aluminium.4,78 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Schneider Electric 5590110 Verbindungselement Verbindungselement 1 St.Verbindungsstück INKA mit Erdung, Länge 60, Aluminium pressblank TypINKA-SSJ AP. Klemme zum Verbinden und Erden des Installationskanalunterteils. Wird in den Verbindungsschlitzen des Installationskanals angebracht. Material Aluminium.9,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.